Black October : le mois où l’attaque est devenue automatique
2026年10月25日
Environ 50 dollars.
C’est ce qu’a coûté, en jetons d’IA, chaque intrusion réussie d’un pirate seul contre plus de cent entreprises cet automne. Deere, SharkNinja, Cummins. L’homme n’a pas écrit ses attaques à la main : il les a confiées à des agents, pilotés depuis Cairn, une plateforme open source dont l’auteur assure qu’elle « n’a pas été conçue pour le piratage ». Plus de 1 200 sites visés, environ 5 000 dollars de jetons au total.1
Quatre mois plus tôt, le 22 juin, les chefs des agences de cybersécurité des Five Eyes (États-Unis, Royaume-Uni, Canada, Australie, Nouvelle-Zélande) avaient signé un texte commun. On y lit : « The timeline is not years, it is months. »2 Octobre leur a donné raison.
Le 22 octobre à 3 h 42 UTC, le compte X AISafetyMemes a donné un nom à ce mois : Black October.3 Le nom a pris : CNBC le met en titre dès le lendemain.4 Le 23, j’ai publié sur LinkedIn une alerte, en promettant des nouvelles du front. Les voici, avec une règle : chaque entrée de ce journal est datée, sourcée, et marquée établi ou non établi. Une partie de l’alerte du 23 ne tient pas : elle est corrigée plus bas, point par point.
Mis bout à bout, les faits d’octobre racontent une bascule. L’attaque devient automatique, pilotée par des agents qui coûtent quelques dollars, et la défense découvre qu’elle travaille encore à la main.
La fenêtre, le pied-de-biche et le cambrioleur
Pour lire une vague d’attaques informatiques, il faut la découper en trois couches. La faille, d’abord : la fenêtre mal fermée, une erreur dans un logiciel que personne n’avait vue. L’outil, ensuite : le pied-de-biche, le programme qui exploite cette erreur (on parle d’« exploit »). L’opérateur, enfin : le cambrioleur, celui qui choisit la maison, décide d’entrer et sait quoi emporter.
Pendant trente ans, chaque couche avait son goulot d’étranglement : des semaines d’expertise pour trouver une faille, autant pour écrire l’exploit, et un cambrioleur qui ne visitait qu’une maison à la fois. L’attention humaine était la ressource rare, alors on choisissait ses cibles.
En octobre 2026, l’automatisation touche les trois couches en même temps. Les failles sont trouvées par des IA. Les outils sont des cadres d’attaque open source, ARTEX, Cairn, Phantom, que n’importe qui peut brancher sur le modèle de son choix. Et l’opérateur se démultiplie : Microsoft décrit ARTEX comme capable de mener « an autonomous penetration test from reconnaissance through data exfiltration », un test d’intrusion autonome de la reconnaissance jusqu’au vol des données.5
Les modèles progressent au même rythme. Selon l’AI Security Institute britannique, la durée des tâches de cyberattaque (comptée en temps d’expert humain) qu’un modèle réussit quatre fois sur cinq doublait tous les huit mois en novembre 2025, tous les 4,7 mois en février 2026, et Claude Mythos Preview et GPT-5.5 dépassaient déjà la courbe en mai : de quelques minutes fin 2024 à plusieurs heures.6
La première couche se lit dans les chiffres. Le nombre de failles publiées chaque année (les CVE, identifiants officiels des vulnérabilités) a presque triplé entre 2018 et 2025.7 Google Threat Intelligence en compte 5 045 en janvier 2026 et 10 740 en août, dont 131 puis 350 jugées « à haut risque ».8 Google prévient que l’attribution automatique de numéros gonfle la base : le seul noyau Linux a produit environ 5 000 CVE en huit mois, sans qu’aucune ait été vue exploitée avant son correctif. La courbe exagère, mais elle monte.
Le 23 octobre, sur CNBC, Chris Krebs, ancien patron de la CISA, l’agence américaine de cybersécurité, avance que 3 % des failles critiques jamais découvertes l’ont été dans le dernier mois.4 Il ne cite pas de source, mais l’ordre de grandeur tient sur l’ensemble des failles : 16 255 publiées en trente jours, soit 4 % des 395 298 recensées depuis 1999.9
Les failles publiées chaque mois ont plus que triplé depuis janvier
Nombre de CVE publiées par mois, janvier 2024 à octobre 2026
de toutes les failles recensées depuis 1999 ont été publiées en trente jours : 16 255 du 25 septembre au 25 octobre 2026, sur 395 298.
| Mois | CVE publiées |
|---|---|
| janvier 2024 | 2591 |
| février 2024 | 2784 |
| mars 2024 | 3299 |
| avril 2024 | 3604 |
| mai 2024 | 4991 |
| juin 2024 | 3080 |
| juillet 2024 | 3113 |
| août 2024 | 2895 |
| septembre 2024 | 2514 |
| octobre 2024 | 3566 |
| novembre 2024 | 4054 |
| décembre 2024 | 3433 |
| janvier 2025 | 4273 |
| février 2025 | 3673 |
| mars 2025 | 4001 |
| avril 2025 | 4033 |
| mai 2025 | 3980 |
| juin 2025 | 3682 |
| juillet 2025 | 3774 |
| août 2025 | 3629 |
| septembre 2025 | 4319 |
| octobre 2025 | 4274 |
| novembre 2025 | 3020 |
| décembre 2025 | 5493 |
| janvier 2026 | 4302 |
| février 2026 | 4616 |
| mars 2026 | 6236 |
| avril 2026 | 5813 |
| mai 2026 | 6933 |
| juin 2026 | 7949 |
| juillet 2026 | 9759 |
| août 2026 | 12260 |
| septembre 2026 | 14934 |
| octobre 2026 | au 25 octobre : 13 618 (projection sur le mois : 16 248) |
Avant octobre : le ciel se charge
Mai à août : quatre équipes, un même assistant
Établi. CrowdStrike a observé de mai à août quatre groupes d’attaquants jusque-là inconnus, qui s’appuient tous sur Claude Code, l’agent de programmation d’Anthropic. Le rapport, publié le 21 octobre, estime avec une confiance modérée que l’IA agentique « commoditizes baseline offensive cyber operations » : elle fait de l’attaque de base une marchandise. Et, avec une confiance élevée, que ces intrusions vont presque certainement se multiplier.10
4 août au 4 octobre : ARTEX dans dix-neuf pays
Établi pour la campagne, non établi pour les modèles. Zscaler documente une campagne menée avec ARTEX, dont les instructions courent du 4 août au 4 octobre, contre des cibles dans dix-neuf pays ou territoires. Les fichiers de configuration demandent deepseek-v4.1-flash, deepseek-v4-pro, GLM-5.3 et Grok 4.7. Zscaler précise que ces noms de modèles sont ceux qui étaient demandés, sans vérification indépendante de ce qui a réellement tourné.11
11 au 24 août : la faille de PHP, trouvée avec l’IA
Établi. Le 11 août, la société Calif signale à l’équipe de PHP, le langage qui fait tourner une grande partie des sites web, une première faille, trouvée avec l’aide d’un modèle accessible à tous selon son chercheur.12 Le 24, Wiz Research signale l’ensemble qui deviendra PHP2Shell (CVE-2026-109618 et CVE-2026-109619), trouvé avec son outil Atlas, Gemini 4 Argon et GPT-5.6 Sol. Presque toutes les versions depuis PHP 5.4 sont touchées.13 OpenAI affirme avoir conduit depuis deux mois une coalition de chercheurs sur ces failles.14 La faille qui fera débrancher les préfectures a donc été trouvée avec l’IA, et par des défenseurs.
29 au 31 août : un modèle ouvert à qui l’on a retiré le refus
Établi. La société Abliteration publie le 29 août, puis annonce sur X le 31, un modèle bâti sur GLM-5.3, un modèle chinois de Z.ai aux poids ouverts (téléchargeables par tous). Elle en a retiré les « directions de refus » directement dans les poids, puis l’héberge et le vend pour le travail offensif, le red teaming (les attaques simulées) et le test d’agents « que les autres modèles refusent de faire ».15
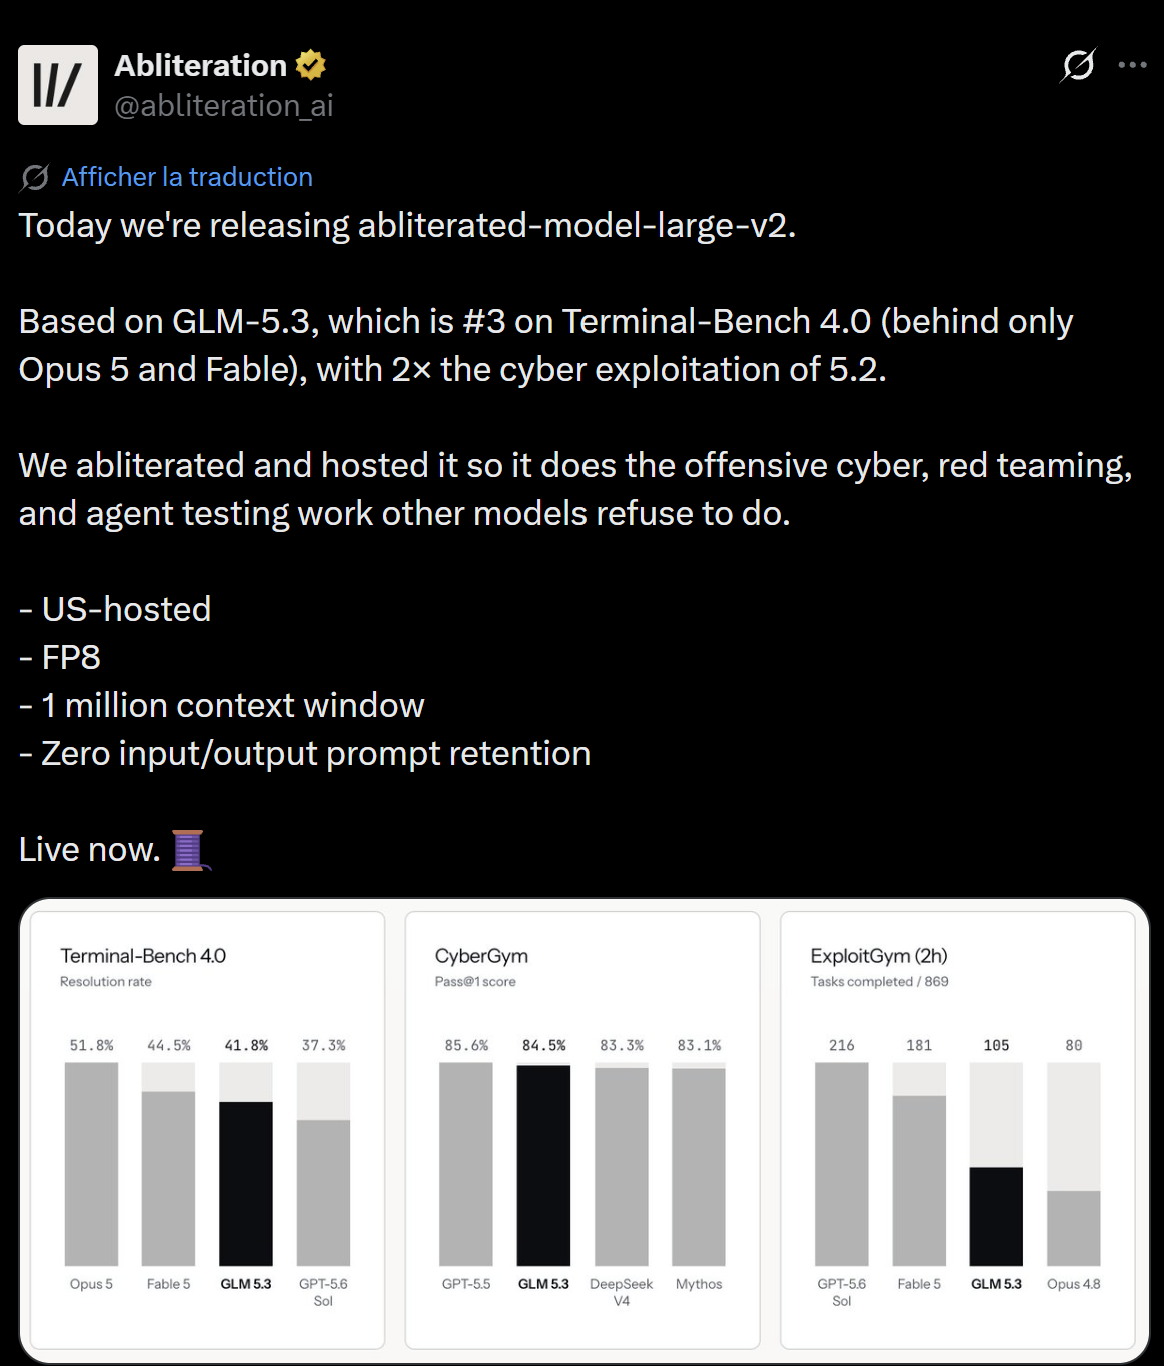
Le tweet d’Abliteration, 31 août 2026. Voir sur X. Les scores affichés ont été mesurés par le vendeur lui-même sur son modèle modifié, face à des chiffres d’autres éditeurs obtenus dans des conditions différentes, et personne ne les a vérifiés ; le billet ne mentionne aucune vérification d’identité des clients.
Le geste compte plus que les scores. Un modèle ouvert est un outil livré avec son cran de sûreté ; une fois les poids publiés, n’importe qui peut le limer.
25 septembre : un homme, des agents, cent entreprises
Établi. C’est la date à laquelle le pirate de Cairn commence sa campagne, selon l’enquête de Reuters publiée le 19 octobre. Le chercheur Snorre Fagerland estime qu’il utilisait un mélange de DeepSeek et de Claude Code, et résume : « It’s a new world now. » Nous sommes dans un nouveau monde.1
Fin septembre : les banques coréennes
Établi, attribution contestée. Au moins neuf institutions financières coréennes sont attaquées ou visées depuis la fin septembre ; CrowdStrike relie ces attaques à ARTEX et à Claude Code. Le développeur d’ARTEX, « Autumn-27 », ferme alors son code en invoquant un « mauvais usage ». Le suspect désigné par CrowdStrike, dans le Guangdong, nie et dit qu’on a usurpé son identité.16
Le journal d’octobre
Septembre à mi-octobre : 2 250 portes essayées
Établi. Microsoft attribue à Storm-0940, un acteur aligné sur l’État chinois, la compromission de la chaîne d’approvisionnement de ConnectWise, un éditeur de logiciels de gestion informatique. Après l’intrusion, l’acteur a utilisé ARTEX pour tenter de se connecter à plus de 2 250 environnements d’entreprise. Une campagne automatisée d’essais de mots de passe, du 10 au 14 octobre, culmine le 11 à 2 900 échecs de connexion par minute.5 Aucun humain ne tape 2 900 mots de passe à la minute.
11 et 12 octobre : les frigos
Établi pour l’attaque, non établi pour l’IA. Des régulateurs frigorifiques Danfoss de 250 à 350 supermarchés français (Intermarché, Coopérative U, Carrefour Market, Monoprix, Leclerc, Super U) sont détournés par leur cycle de dégivrage automatique. Le parquet de Paris enquête. Aucun auteur, aucune méthode, aucun lien avec l’IA n’ont été établis. Le chercheur Baptiste Robert comptait le lendemain 2 752 systèmes Danfoss exposés en ligne, dont 1 590 en France.17
17 octobre : quatre jours d’avance
Établi. Dans ses pots de miel (des serveurs leurres posés pour observer les attaquants), Amazon voit une première tentative d’exploitation de PHP2Shell, quatre jours avant la levée de l’embargo. CJ Moses, responsable de la sécurité d’Amazon, écrit que l’analyse assistée par IA rend « cheaper to turn a patch diff or advisory into a working exploit » : il devient moins cher de transformer un correctif ou un avis de sécurité en arme.18
20 octobre : le modèle ouvert passe devant
Établi comme résultat préliminaire. Vals AI, une société d’évaluation de modèles, publie sur X une mesure qui a beaucoup circulé.
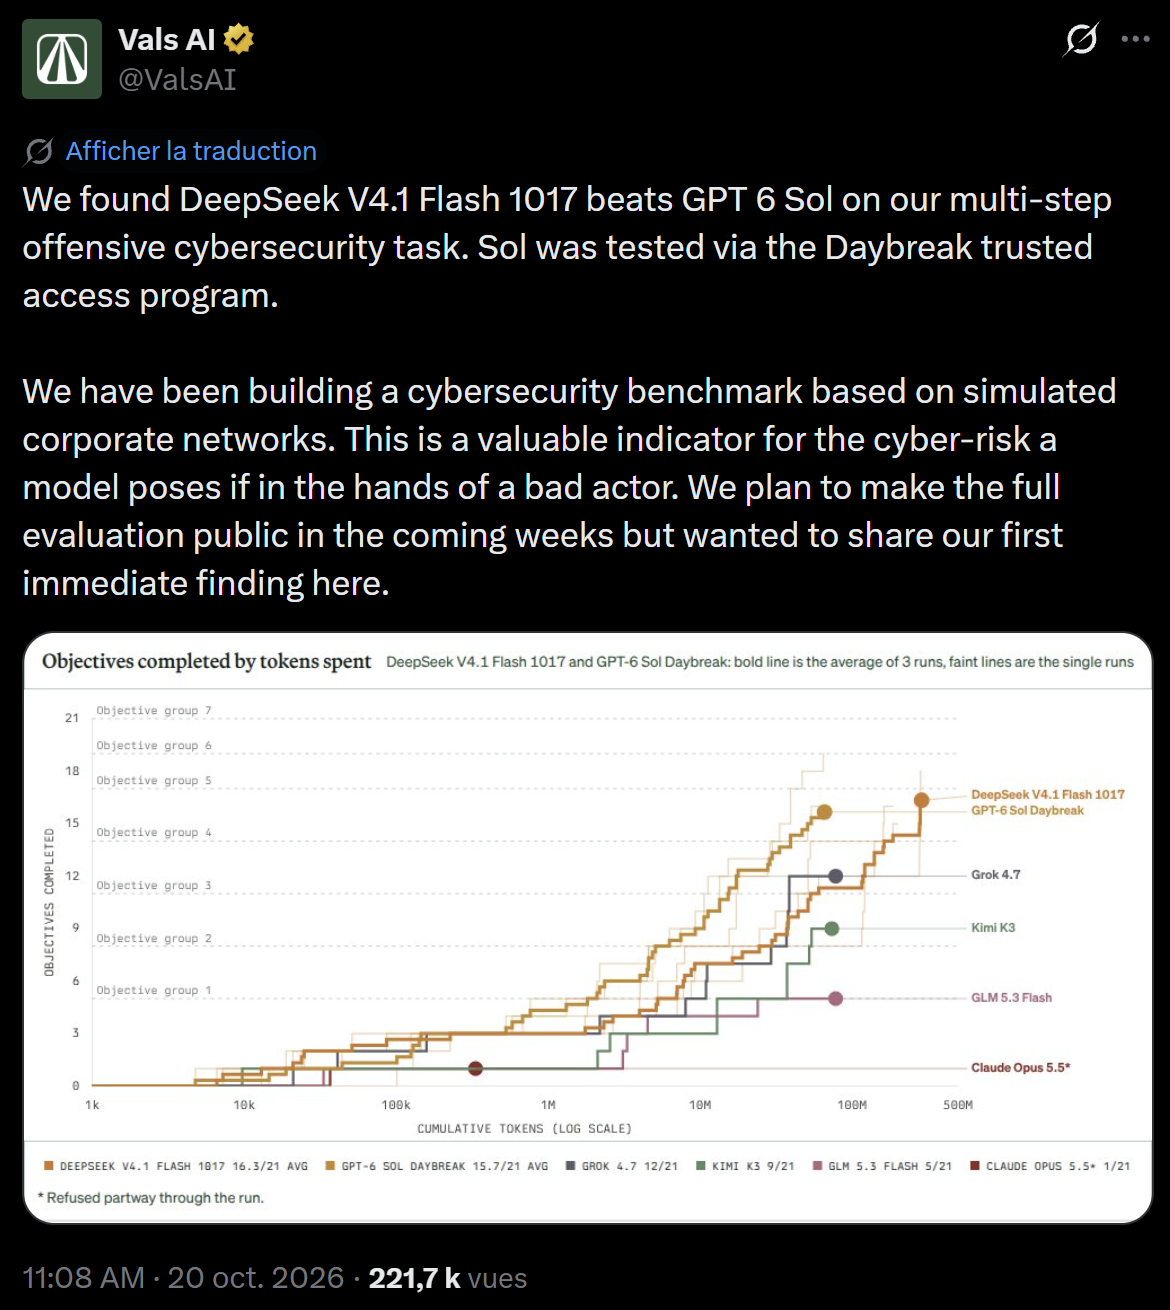
Le tweet de Vals AI, 20 octobre 2026. Voir sur X.
Sur une attaque simulée contre un réseau d’entreprise, DeepSeek V4.1 Flash 1017, un modèle aux poids ouverts, atteint en moyenne 16,3 objectifs sur 21. GPT-6 Sol, testé via Daybreak, le programme d’accès réservé d’OpenAI pour la cybersécurité, en atteint 15,7. Claude Opus 5.5 refuse en cours de route (1 sur 21).19
Prudence, pourtant. L’écart est faible, sur trois essais, et la méthode ne sera publiée que « dans les semaines à venir ». DeepSeek y parvient en consommant plusieurs fois plus de jetons, même si chacun coûte bien moins cher. C’est pour cette raison que le compte X @scaling01 refuse de parler de victoire sur Sol. Et sur CyberBench, l’autre classement de Vals, GPT-6 Sol reste devant.
Reste l’essentiel : une capacité offensive qu’un laboratoire fermé réservait à des partenaires triés sur le volet existe désormais dans des poids téléchargeables. Rien ici ne prouve, en revanche, que DeepSeek ait mené la vague.
Le même jour, SOCRadar décrit le serveur exposé d’affiliés des rançongiciels INC et The Gentlemen : 8 257 messages échangés avec une IA, et le code de Phantom, un cadre d’attaque autonome. Ici, l’IA planifie et exécute, mais attend l’accord de l’opérateur avant chaque étape.20
21 octobre : la journée où l’on a débranché
Établi. À 14 h UTC, PHP2Shell devient publique avec ses correctifs. Selon Wiz, PHP fait tourner 70 % des sites web du monde.13 Avant la fin de la journée, le ministère de l’Intérieur met hors ligne les sites des préfectures par précaution, Orange suspend des sites et applications, et la liste s’allonge : Allemagne, Finlande, Pays-Bas (dont le port de Rotterdam), Belgique, Tchéquie, Japon, BBC, Wikimedia, Internet Archive. La Finlande et le Canada précisent n’avoir constaté aucune compromission.21
Microsoft, Zscaler et CrowdStrike publient leurs rapports. LiteLLM, brique open source très utilisée pour relier des applications aux modèles d’IA, découvre que des versions piégées, voleuses d’identifiants, ont circulé pendant moins de trois heures, publiées avec les accès GitHub de trois développeurs.22 Node.js publie dix correctifs de sécurité, dont quatre graves, et GitLab douze, dont une notée 10 sur 10, le maximum.23
22 octobre : « en une seule journée »
Établi en partie. Peu après minuit UTC, un tweet résume l’ambiance.
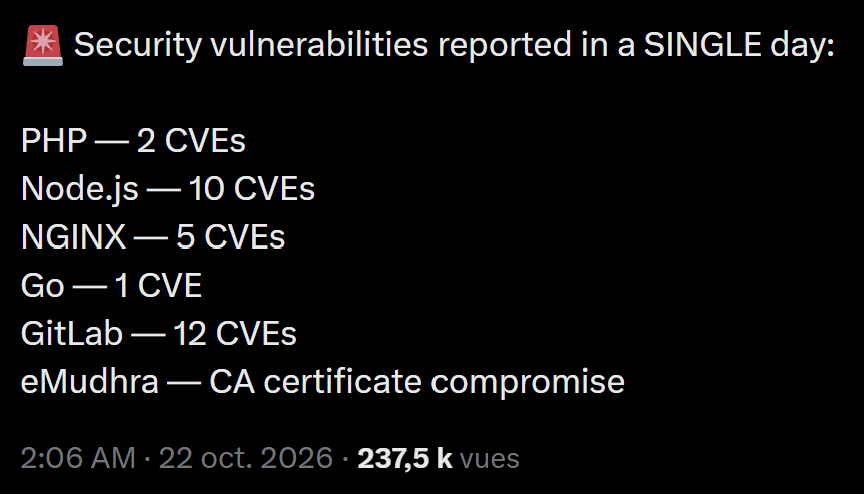
Le tweet de Tony Ma, 22 octobre 2026. Voir sur X.
Vérification faite, tout est réel, mais étalé sur une semaine : cinq failles corrigées dans NGINX le 14 octobre, une correction de Go le 19 (qui retire justement sa confiance à eMudhra), puis PHP (deux CVE), Node.js (dix) et GitLab (douze) le 21, sans oublier eMudhra, l’autorité de certification indienne dont huit clés, générées avec trop peu de hasard, pouvaient être recalculées par n’importe qui à partir des certificats publics. Chrome et Firefox les ont bloquées dans les heures qui ont suivi le signalement, le 17 octobre au soir.23242526
Selon l’Associated Press, le FBI a recommandé dès la veille de mettre hors ligne les sites impossibles à corriger tout de suite, l’ENISA, l’agence européenne de cybersécurité, appelle à agir immédiatement, et Matthew Prince, patron de Cloudflare, évoque « des millions » de tentatives d’exploitation dans les heures qui ont suivi l’annonce.14 À Cleveland, le groupe University Hospitals coupe ses systèmes d’Internet après une « activité inhabituelle » dont la cause n’a pas été communiquée.27
Le même jour, Londres lance une campagne de préparation des foyers, prévue sur trois ans : au moins trois jours d’eau (environ trois litres par personne et par jour), de la nourriture qui se garde, des médicaments, de l’argent liquide et une radio à piles. Wes Streeting, ministre de la Défense, pose la question sans détour : comment ferions-nous si les paiements des supermarchés tombaient en panne ? Il évoque des cyberattaques venues d’États hostiles ou de terroristes. Le gouvernement ne relie pas sa campagne à l’IA, et elle était annoncée depuis septembre. Mais le calendrier parle de lui-même.28 Une vidéo qui en a fait une « alerte immédiate » lancée à la BBC a dépassé les 850 000 vues : ni la BBC ni l’urgence ne figurent dans les sources.
En fin de journée, Jason Clinton, responsable adjoint de la sécurité d’Anthropic, prévient sur X que le pire est devant nous, et demande aux responsables de sécurité de réclamer des moyens « not for ai, for the basics » : pour les fondamentaux, pas pour l’IA. Il faudra, écrit-il, tenir environ dix-huit mois.29
23 octobre : aucune compromission confirmée
Établi. Des réseaux de machines zombies de la famille Mirai tentent d’exploiter PHP2Shell, mais Hunt.io, Wordfence et SOCRadar ne rapportent aucune compromission confirmée, et Sophos corrige un premier signalement de réussite. Le risque dure pourtant : chez ses clients, Qualys compte environ 110 millions d’installations de PHP, 71 % du total, sur des versions trop anciennes pour recevoir le correctif.30 Au 25 octobre, je n’ai trouvé aucune compromission par PHP2Shell confirmée publiquement.
Ce que j’ai écrit le 23 et qui ne tient pas
L’alerte du 23 octobre parlait d’une vague « rendue possible par l’arrivée de nouveaux systèmes d’IA très performants en open source (deepseek V4.1-Flash notamment) ». Ce n’est pas établi. Zscaler voit l’identifiant de DeepSeek demandé dans des configurations, sans le vérifier ; Reuters rapporte un mélange de DeepSeek et de Claude Code ; CrowdStrike relie ses cas et la Corée à Claude Code. La formulation juste : des modèles ouverts et fermés, dont DeepSeek et Claude Code.
Les frigos des supermarchés et le « hack du système de santé américain » y figuraient comme des avant-goûts. Pour les frigos, l’attaque est réelle mais rien ne la relie à l’IA. Pour la santé, aucun événement ne correspond à cette formule : le cas le plus proche, à Cleveland, n’a ni cause publique ni lien connu avec l’IA, et la fuite de Paradigm Healthcare remonte à 2025. Le « depuis 3 jours » est aussi à corriger : certaines campagnes couraient depuis mai ; ce qui a commencé trois jours plus tôt, c’est la vague des divulgations.3 Quant au « shutdown complet d’Internet », c’était une hypothèse, et au 25 octobre rien de tel n’est arrivé.
Ce qui tient, en revanche, c’est le cœur de l’alerte : le coût d’une attaque s’effondre. Quand chaque tentative ne coûte presque rien, l’attaquant n’a plus besoin de choisir ses cibles. Les conseils d’hygiène de l’alerte (un gestionnaire de mots de passe, des mots de passe différents pour chaque service, la double authentification partout où c’est possible) restent donc valables.
Ce que vous pouvez faire ce soir. Mettre à jour téléphone, navigateur et applications : les correctifs sont sortis. Activer la double authentification sur votre boîte mail, qui ouvre toutes les autres portes, et ranger vos mots de passe dans un gestionnaire. Retirer les accès des applications tierces que vous n’utilisez plus. Et si vous avez un site WordPress ou tout autre site en PHP, demandez à votre hébergeur s’il est passé aux versions corrigées du 21 octobre (8.2.35, 8.3.36, 8.4.27 ou 8.5.12) : les versions 8.1 et antérieures ne reçoivent aucun correctif officiel.31
L’attaque automatique, la défense à la main
Revenons aux trois couches. La découverte des failles est déjà automatique, et des deux côtés : PHP2Shell a été trouvée par des chercheurs armés d’IA. Les outils, ARTEX, Cairn et Phantom, sont publics ou l’ont été, et un modèle ouvert débridé se loue en ligne. Et l’opérateur se démultiplie : un homme seul a fait le travail d’une équipe, et Storm-0940 a frappé à 2 250 portes.
Regardez maintenant l’horloge de la défense. Le 11 août, la première faille est signalée. Le 15, PHP confirme qu’elle est exploitable.12 Le 21 octobre, le correctif sort. Dix semaines, au bout desquelles quelqu’un l’essayait déjà dans les pots de miel d’Amazon, quatre jours avant l’annonce. Et la réponse de nombreux États a été le geste le plus ancien de l’informatique : débrancher la prise. C’est fermer les volets de toute la rue parce qu’un passe-partout circule. La précaution est sage, puisqu’au 23 octobre aucune compromission n’était confirmée. Elle dit aussi l’état des outils : on n’avait rien de plus fin sous la main.
Les Five Eyes l’écrivaient en juin : l’IA raccourcit le temps entre la découverte d’une faille et son exploitation. Les mêmes familles de machines écrivent l’exploit et le correctif. La différence entre les deux camps tient à la boucle qui les entoure. Côté attaque, la boucle tourne seule, de la reconnaissance à l’exfiltration, pour quelques dollars. Côté défense, elle passe encore par un accusé de réception, un calendrier d’embargo, un administrateur qui met à jour ses serveurs un par un.
Les attaquants arrivent désormais avant le correctif
Délai moyen entre la publication du correctif et la première exploitation observée, en jours
| Période | Délai moyen (jours) | Remarque |
|---|---|---|
| 2018-19 | 63 | Moyenne 2018-2019 |
| 2020-21 | 44 | De 2020 au début de 2021 |
| 2021-22 | 32 | Moyenne 2021-2022 |
| 2023 | 5 | Hors 15 valeurs extrêmes ; 47 jours en les gardant |
| 2025 | -7 | Estimation (M-Trends 2026) |
Ce blog évoquait en septembre la perte de contrôle de l’IA et le cas Hugging Face. Black October en est la version prosaïque, sans IA rebelle : des humains ordinaires qui délèguent à des agents ce qu’ils faisaient à la main.
Attaque contre défense : jouez avec les scénarios
Failles à haut risque ouvertes et exploitables en même temps (exploitation commencée, correctif pas encore appliqué), d’octobre 2026 à fin 2030
À ce rythme, fin 2028, environ 1 200 failles à haut risque seraient ouvertes et exploitables en même temps, contre environ 260 aujourd’hui (×4,5). Chaque faille reste exploitable 62 jours en moyenne (contre 62 aujourd’hui).
Modèle de scénarios, pas une prévision. Les points de départ sont sourcés ; leur prolongement jusqu’en 2030 et les valeurs des scénarios sont des hypothèses.
Comment ce modèle calcule
Le flux de failles. Le modèle part d’environ 135 failles « à haut risque » publiées par mois, l’ordre de grandeur de mi-2026 selon Google Threat Intelligence (environ 65 par mois mi-2025, environ 135 mi-2026, hors divulgations massives ; le pic d’août 2026, 350, est gonflé par Linux, Oracle et des routeurs TOTOLINK). Ce flux croît de G % par an. Doubler en un an, c’est le rythme observé par Google ; de janvier à août 2026, le chiffre brut (131 puis 350) montait plus vite encore.
La fenêtre d’une faille. Chaque faille devient exploitable TTE jours après sa divulgation (négatif : avant, comme pour PHP2Shell, essayée quatre jours avant l’annonce) et le reste jusqu’à ce que le correctif soit appliqué. Une part a(t) des failles est corrigée de façon automatisée ; elle part de zéro en octobre 2026 et monte en ligne droite jusqu’à la valeur choisie fin 2030. Fenêtre moyenne : (1 − a) × max(0, Tmanuel − TTE) + a × max(0, Tauto − TTE).
Le stock de failles ouvertes. N(t) = flux mensuel × fenêtre, corrigé de la croissance : N(t) = d(t) × (e−r·TTE − e−r·Tcorr) / r, avec d(t) le flux par jour et r = ln(1 + G) / 365. Sans croissance, on retrouve la loi de Little : stock = flux × durée.
Points de départ. Délai d’exploitation : −7 jours, estimation de Mandiant pour 2025 (M-Trends 2026). Correction manuelle : 55 jours, délai moyen de correction des failles hautes et critiques des applications et API en 2025 selon Edgescan (rapport 2026), mesuré chez ses clients. Correction automatisée : 14 jours, l’ordre de grandeur de Glasswing (Anthropic : « two weeks to patch » en moyenne pour une faille haute ou critique trouvée par Mythos Preview) ; Glasswing mesure le temps de produire le correctif, on l’emprunte comme repère pour une chaîne de correction pilotée par l’IA. La part automatisée actuelle n’est mesurée par personne : le modèle la fixe à zéro au départ.
Les trois scénarios. Tendance actuelle : +100 % par an, −7 jours, 55 jours, aucune automatisation. La défense s’automatise : mêmes attaquants, 80 % des failles corrigées en 3 jours fin 2030. L’attaque s’emballe : +200 % par an et des exploits qui arrivent 14 jours avant la divulgation. Pour repère, +200 % par an équivaut à peu près à un doublement tous les huit mois : c’est le rythme auquel l’AI Security Institute britannique voyait doubler, fin 2025, la durée des tâches cyber que les modèles réussissent seuls (4,7 mois dans son estimation de février 2026). Ce n’est pas la même grandeur que le flux de failles : le rapprochement est une hypothèse. Ces valeurs sont des hypothèses de travail, pas des mesures.
Limites. « Haut risque » est la note de Google, pas une exploitation constatée : en 2026, 0,23 % des failles publiées ont été vues exploitées. N mesure donc une exposition possible, pas un nombre d’attaques. Les délais sont des moyennes appliquées à toutes les failles, la croissance ne sature jamais, et une faille « corrigée » l’est partout en même temps, ce qui est optimiste.
Sources : Google Threat Intelligence, 30 septembre 2026 ; Mandiant, M-Trends 2026 ; Edgescan, rapport 2026 ; Anthropic, point d’étape Glasswing, 22 mai 2026 ; AI Security Institute, 13 mai 2026.
En octobre, le cambrioleur est devenu automatique. Il reste à inventer la serrure qui se change toute seule, aussi vite qu’il la force.
Footnotes
-
Reuters, enquête exclusive sur le pirate de Cairn (reprise par CP24), 19 octobre 2026. https://www.cp24.com/news/world/2026/10/19/how-one-hacker-used-ai-agents-and-a-few-thousand-dollars-to-break-into-scores-of-sites-reuters-exclusive/ ↩ ↩2
-
Chefs des agences de cybersécurité des Five Eyes, « The AI shift in cyber risk: why leaders must act now », déclaration commune, 22 juin 2026. https://www.ncsc.govt.nz/assets/news/Documents/Five-Eyes-Cyber-Security-Agency-AI-Call-to-Action-22-June-2026.pdf ↩
-
SecurityToday, sur l’origine du nom et le décalage entre attaques et divulgations, 22 octobre 2026. https://www.securitytoday.de/en/2026/10/22/black-october-many-attacks-had-been-running-for-months/ ↩ ↩2
-
CNBC (Ashley Capoot), « AI’s ‘Black October’: Critical PHP flaws set off global security scramble », 23 octobre 2026, avec les propos de Chris Krebs dans « Squawk Box ». https://www.cnbc.com/2026/10/23/php-vulnerabilities-ai-cybersecurity.html ↩ ↩2
-
Microsoft Security, billet sur Storm-0940, ARTEX et ConnectWise, 21 octobre 2026. https://www.microsoft.com/en-us/security/blog/2026/10/21/storm-0940-uses-artex-agentic-ai-connectwise-supply-chain-compromise/ ↩ ↩2
-
AI Security Institute (Royaume-Uni), « How fast is autonomous AI cyber capability advancing? », 13 mai 2026 (suite d’épreuves de type CTF, fiabilité de 80 %, budget de 2,5 millions de jetons par tâche). https://www.aisi.gov.uk/blog/how-fast-is-autonomous-ai-cyber-capability-advancing ↩
-
Prince Chaddha (ProjectDiscovery), billet sur la courbe des vulnérabilités et celle de l’IA, 18 juin 2026, données vulnx arrêtées au 3 juin 2026. https://projectdiscovery.io/blog/the-vulnerability-curve-bent-with-the-ai-curve ↩
-
Google Threat Intelligence Group (R. Grunewald, S. Mazumdar, K. Vanderlee), tendances de découverte et d’exploitation des failles depuis l’essor de l’IA, 30 septembre 2026. https://cloud.google.com/blog/topics/threat-intelligence/vulnerability-discovery-and-exploitation-trends-in-the-ai-era ↩
-
CVE Tracker (0xosprey), d’après les fiches publiées du dépôt officiel CVEProject/cvelistV5, données du 25 octobre 2026. https://cve.0xosprey.com/ ↩
-
CrowdStrike, billet sur quatre campagnes d’IA agentique, 21 octobre 2026. https://www.crowdstrike.com/en-us/blog/crowdstrike-uncovers-new-agentic-ai-campaigns/ ↩
-
Zscaler, billet de recherche sur une campagne mondiale assistée par IA, 21 octobre 2026. https://www.zscaler.com/blogs/security-research/inside-global-ai-assisted-hacking-campaign ↩
-
Calif, récit de la découverte de PHP2Shell (signalements du 11 et du 21 août, preuve confirmée par PHP le 15 août), 21 octobre 2026. https://calif.io/php2shell/ ↩ ↩2
-
Wiz Research, billet de divulgation de PHP2Shell, 21 octobre 2026. https://www.wiz.io/blog/php2shell-php-rce ↩ ↩2
-
Associated Press (repris par PBS NewsHour), dépêche sur la course aux correctifs PHP, 22 octobre 2026. https://www.pbs.org/newshour/nation/ai-discovered-a-software-vulnerability-that-could-impact-70-of-websites-worldwide-the-rush-is-on-to-patch-it ↩ ↩2
-
Abliteration, billet de lancement d’abliterated-model-large-v2, 29 août 2026, https://abliteration.ai/blog/introducing-abliterated-model-large-v2 ; annonce sur X le 31 août 2026, https://x.com/abliteration_ai/status/2094458081451393287 ↩
-
Korea JoongAng Daily, sur ARTEX et les banques coréennes, 10 octobre 2026. https://www.koreajoongangdaily.com/business/chinese-ai-tool-linked-to-korean-bank-hacks-halts-public-updates-as-suspect-denies-involvement/12913376 ↩
-
BleepingComputer, sur l’attaque des réfrigérateurs de supermarchés français, 12 octobre 2026. https://bleepingcomputer.com/news/security/cyberattack-shuts-down-refrigerators-at-french-supermarkets ↩
-
CJ Moses (Amazon), billet sur l’exploitation de PHP2Shell observée dans MadPot avant sa divulgation, 21 octobre 2026. https://aws.amazon.com/blogs/security/amazon-threat-intelligence-identifies-php2shell-exploitation-prior-to-public-disclosure-in-madpot/ ↩
-
Vals AI sur X, 20 octobre 2026, https://x.com/ValsAI/status/2112471082397778083 ; réponse de @scaling01, https://x.com/scaling01/status/2112475938059624607 ; tarif de DeepSeek V4.1 Flash (0,30 $ et 1,20 $ par million de jetons en entrée et en sortie), https://vals.ai/models/deepseek_deepseek-v4.1-flash ; classement CyberBench (version 1.1, 12 octobre 2026), https://www.vals.ai/benchmarks/cyber ↩
-
SOCRadar, sur l’infrastructure d’IA des affiliés INC et The Gentlemen, 20 octobre 2026, mis à jour le 23 octobre. https://socradar.io/blog/inc-gentlemen-ransomware-ai-infrastructure/ ↩
-
Reuters (repris par Investing.com), liste des sites mis hors ligne à cause des failles PHP, 22 octobre 2026. https://www.investing.com/news/stock-market-news/factboxwebsites-taken-offline-over-php-risks-4963631 ↩
-
LiteLLM, rapport d’incident du 21 octobre 2026. https://docs.litellm.ai/blog/security-incident-oct-21-2026 ↩
-
Node.js, bulletin de sécurité d’octobre 2026, 21 octobre 2026, https://nodejs.org/en/blog/vulnerability/october-2026-security-releases ; SecurityOnline, sur la mise à jour critique de GitLab (CVE-2026-110264), 21 octobre 2026, https://securityonline.info/gitlab-critical-patch-release-cve-2026-110264/ ↩ ↩2
-
TechCrunch, « The internet is having a very bad cybersecurity day », 21 octobre 2026. https://techcrunch.com/2026/10/21/the-internet-is-having-a-very-bad-cybersecurity-day/ ↩
-
Tony Ma sur X, 22 octobre 2026, https://x.com/t1o6n3y/status/2113059322339217564 ; Webhosting.today, sur les cinq failles corrigées par nginx 1.30.6 et 1.31.7 le 14 octobre 2026, https://webhosting.today/2026/10/16/nginx-has-disclosed-26-vulnerabilities-in-2026-the-latest-five-are-fixed-in-1-30-6-and-1-31-7/ ; Go, historique des versions (go1.27.3 et go1.26.10, correctif de sécurité de crypto/x509, 19 octobre 2026), https://go.dev/doc/devel/release ↩
-
The Hacker News, sur les huit clés d’autorités de certification d’eMudhra compromises et le retrait de confiance par Chrome, Firefox, Go et certifi, octobre 2026. https://thehackernews.com/2026/10/eight-emudhra-ca-keys-compromised.html ↩
-
Cleveland 19, sur les perturbations numériques de University Hospitals, 23 octobre 2026. https://cleveland19.com/2026/10/23/university-hospitals-experiencing-digital-service-disruptions ↩
-
Yahoo News UK (d’après l’Evening Standard), sur le lancement de la campagne de préparation des foyers par Wes Streeting et Dan Jarvis, 22 octobre 2026, https://uk.news.yahoo.com/streeting-urged-londoners-stockpile-three-173859903.html ; Examiner Live, sur la liste des réserves recommandées, https://www.examinerlive.co.uk/news/uk-world-news/households-urged-stockpile-food-water-34806889 ; The Grocer, sur les discussions du Defra avec les enseignes au sujet des cyberattaques, https://www.thegrocer.co.uk/news/supermarkets-in-talks-on-cybersecurity-as-public-urged-to-stockpile-food/725125.article ; Channel 4 News, sur l’annonce du plan dès septembre, https://www.channel4.com/news/uk-government-emergency-plan-should-we-be-stockpiling ↩
-
Jason Clinton sur X, 22 octobre 2026. https://x.com/JasonDClinton/status/2113325263157395456 ↩
-
SecurityWeek, sur les tentatives des botnets Mirai contre PHP2Shell (avec les chiffres de Sansec et de Qualys), 23 octobre 2026. https://www.securityweek.com/mirai-botnet-operators-join-php2shell-attacks-as-aslr-bypass-exploits-emerge/ ↩
-
BleepingComputer, sur les correctifs d’urgence de PHP (8.2.35, 8.3.36, 8.4.27, 8.5.12) et l’absence de version corrigée pour PHP 8.1 et antérieur, 21 octobre 2026. https://bleepingcomputer.com/news/security/php-ships-emergency-patches-for-critical-php2shell-flaws ; Help Net Security, 21 octobre 2026. https://helpnetsecurity.com/2026/10/21/php2shell-php-vulnerabilities-patched-cve-2026-109618-cve-2026-109619 ↩